SSL und Let’s Encrypt
SSL und Let’s Encrypt – sichere Verbindungen einfach erklärt
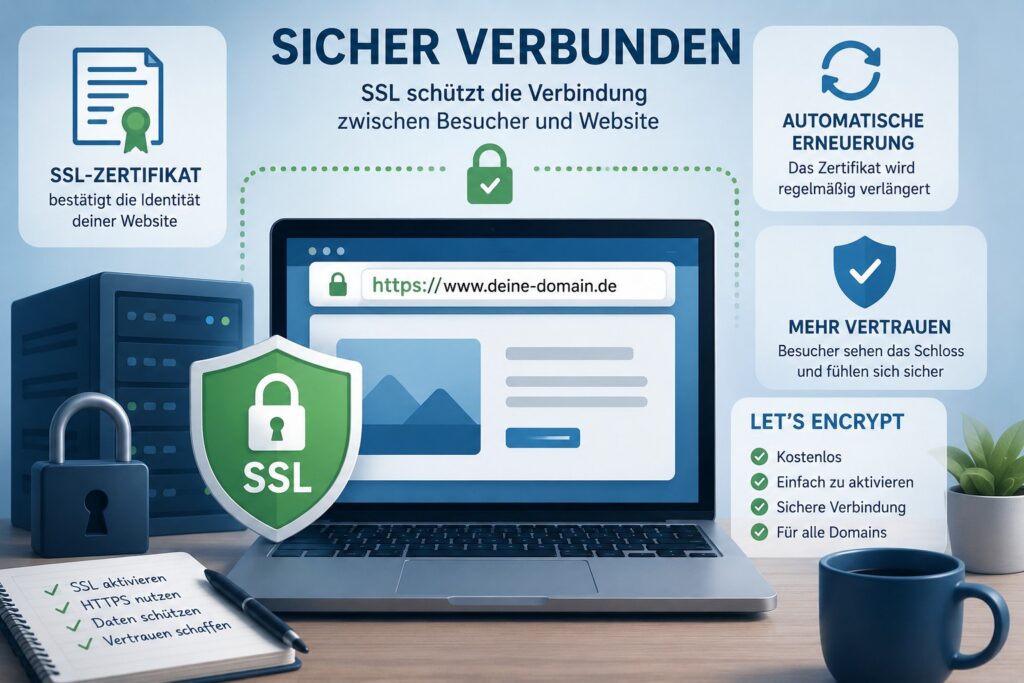
Wenn du eine Website betreibst, wirst du rasch mit SSL, TLS, HTTPS und Let’s Encrypt konfrontiert. Für jemanden, der gerade erst mit einer eigenen Website beginnt, klingt das schnell nach einer Menge Technik. Eigentlich geht es dabei um eine einfache Sache: Die Verbindung zwischen deiner Website und deinen Besuchern soll geschützt sein.
Das erkennst du im Browser unter anderem daran, dass deine Internetadresse mit https:// beginnt und normalerweise ein Schloss angezeigt wird.
Was ist SSL überhaupt?
SSL steht für Secure Sockets Layer. Der Begriff ist allerdings etwas älter. Heute wird technisch überwiegend TLS (Transport Layer Security) verwendet. Im Alltag sprechen viele trotzdem weiterhin von einem „SSL-Zertifikat“.
Das Zertifikat bestätigt vereinfacht gesagt, dass eine verschlüsselte Verbindung zu deiner Domain aufgebaut werden kann. Die Daten, die zwischen Browser und Website übertragen werden, werden dabei geschützt. Das ist besonders wichtig, wenn Besucher unter anderem ein Kontaktformular ausfüllen, sich anmelden oder andere persönliche Informationen übertragen. Ohne eine verschlüsselte Verbindung könnten übertragene Daten grundsätzlich leichter abgefangen oder manipuliert werden. HTTPS schützt deshalb nicht nur irgendwelche geheimen Informationen, sondern gehört heute zum normalen Sicherheitsstandard einer Website.
Was macht ein SSL-Zertifikat genau?
Ein SSL- beziehungsweise TLS-Zertifikat wird einer bestimmten Domain zugeordnet. Ruft jemand deine Website über https:// auf, baut der Browser eine verschlüsselte Verbindung zum Server auf. Dabei wird zunächst geprüft, ob das Zertifikat gültig ist und zur aufgerufenen Domain gehört. Anschließend wird die sichere Verbindung aufgebaut. Für den Besucher passiert das alles innerhalb kürzester Zeit. Er muss keine Verschlüsselung aktivieren und auch kein Passwort eingeben. Der Browser erledigt die technische Arbeit automatisch.
Einfach gesagt: HTTPS ist die geschützte Verbindung zwischen dem Browser des Besuchers und deinem Webserver.
Und genau hier kommt Let’s Encrypt ins Spiel.
Was ist Let’s Encrypt?
Let’s Encrypt ist eine gemeinnützige Zertifizierungsstelle, die kostenlose TLS-Zertifikate für Websites bereitstellt. Das Projekt wird von der Internet Security Research Group (ISRG) betrieben. Ziel ist es, HTTPS möglichst einfach und für jeden zugänglich zu machen. (Let’s Encrypt)
Das Entscheidende dabei ist das Wort kostenlos. Du musst für ein normales Let’s-Encrypt-Zertifikat keine jährliche Zertifikatsgebühr bezahlen. Noch wichtiger ist aber die automatische Verwaltung: Das System wurde von Anfang an darauf ausgelegt, Ausstellung und Erneuerung weitgehend zu automatisieren. (Let’s Encrypt)
Über das sogenannte ACME-Protokoll kann Software auf dem Server mit Let’s Encrypt kommunizieren. Diese Software beantragt das Zertifikat, weist nach, dass die Domain kontrolliert wird, installiert beziehungsweise verwendet das Zertifikat und kann es später erneuern. (Let’s Encrypt)
Das klingt kompliziert, ist für einen normalen Website-Betreiber aber meistens überhaupt kein Problem. Denn genau diese Arbeit übernimmt der Hosting-Anbieter für dich.
Wie wird Let’s Encrypt beim Hosting aktiviert?
Hier gibt es einen wichtigen Unterschied zwischen den verschiedenen Hosting-Anbietern.
Bei manchen Anbietern läuft Let’s Encrypt für eine neue Domain automatisch. Du legst die Domain an und der Anbieter kümmert sich im Hintergrund um das Zertifikat. Nach kurzer Zeit ist deine Website über https:// erreichbar.
Bei anderen Anbietern musst du Let’s Encrypt zunächst selbst aktivieren. Das bedeutet nicht, dass du irgendwelche komplizierten Befehle eingeben musst. Häufig findest du im Kundenbereich oder im Verwaltungsmenü deiner Domain einfach eine Funktion wie:
SSL aktivieren
oder
Let’s Encrypt
oder
SSL-Zertifikat erstellen
Dann setzt du etwa einen Haken bei der gewünschten Domain und bestätigst die Auswahl. Das war es oft schon.
Let’s Encrypt selbst weist darauf hin, dass viele Hosting-Anbieter die Zertifikate für ihre Kunden verwalten. Je nach Anbieter geschieht das automatisch oder muss zunächst über eine Einstellung aktiviert werden. (Let’s Encrypt)
Was passiert bei der Ausstellung des Zertifikats?
Damit Let’s Encrypt ein Zertifikat ausstellen kann, muss zunächst nachgewiesen werden, dass die entsprechende Domain tatsächlich von dir beziehungsweise vom zuständigen Server kontrolliert wird. (Let’s Encrypt)
Das geschieht über eine sogenannte Validierung. Eine häufig verwendete Methode funktioniert vereinfacht so: Der ACME-Client legt eine bestimmte Datei auf dem Webserver ab. Let’s Encrypt ruft diese Datei anschließend über die Domain auf. Stimmt der Inhalt mit der erwarteten Antwort überein, ist der Nachweis erbracht. (Let’s Encrypt)
Du musst dich als normaler Nutzer damit aber normalerweise nicht beschäftigen.
Wenn dein Hosting-Anbieter Let’s Encrypt integriert hat, übernimmt seine Software diesen Vorgang im Hintergrund.
Genau das ist einer der großen Vorteile der automatisierten Lösung.
Und was passiert mit der Verlängerung?
Das ist ein Punkt, den man nicht unterschätzen sollte. Ein Zertifikat ist nicht für immer gültig. Es muss regelmäßig erneuert werden. Gerade deshalb ist die automatische Verlängerung so wichtig.
Denn was passiert, wenn ein Website-Betreiber die Verlängerung vergisst? Das Zertifikat läuft irgendwann ab. Besucher können dann eine Warnung erhalten, dass die Verbindung nicht mehr sicher beziehungsweise das Zertifikat nicht mehr gültig ist.
Bei einer automatisierten Let’s-Encrypt-Verwaltung soll genau das verhindert werden.
Die Software auf dem Server kümmert sich um die Erneuerung. Let’s Encrypt empfiehlt ausdrücklich eine automatisierte Verwaltung; manuelle Verlängerungen sind angesichts der geplanten kürzeren Zertifikatslaufzeiten keine gute Lösung. (Let’s Encrypt)
Für dich bedeutet das im Idealfall: Einmal aktivieren – danach läuft die Verlängerung automatisch.
Warum HTTPS heute für jede Website wichtig ist
Vielleicht denkst du jetzt: „Ich habe doch nur einen kleinen Blog. Ich verkaufe nichts und meine Besucher müssen sich nicht anmelden. Brauche ich das wirklich?“ Ja.
HTTPS ist längst nicht mehr nur etwas für Online-Shops oder Banken. Auch ein kleiner Blog sollte über eine verschlüsselte Verbindung erreichbar sein. Schließlich werden beim Besuch einer Website ständig Daten zwischen Browser und Server übertragen.
Noch deutlicher wird es bei einem Kontaktformular. Ein Besucher gibt beispielsweise seinen Namen und seine E-Mail-Adresse ein und klickt auf „Senden“. Diese Informationen sollten nicht unverschlüsselt übertragen werden. HTTPS schützt die Verbindung.
Außerdem erwarten Besucher heute selbstverständlich eine sichere Website. Eine Browserwarnung wegen eines fehlenden oder abgelaufenen Zertifikats wirkt dagegen sofort abschreckend.
Und auch technisch hat sich HTTPS längst zum normalen Standard entwickelt.
SSL, TLS und HTTPS – was ist nun was?
Hier herrscht besonders viel Verwirrung.
SSL bezeichnet ursprünglich eine ältere Technik zur Absicherung der Verbindung. Heute wird dafür TLS verwendet. TLS ist also die moderne technische Grundlage der Verschlüsselung. HTTPS bedeutet vereinfacht gesagt: HTTP wird über eine verschlüsselte TLS-Verbindung übertragen.
Wenn im Hosting-Tarif also von einem SSL-Zertifikat gesprochen wird, ist damit heute normalerweise ein TLS-Zertifikat gemeint. Du musst dir als Blogger aber nicht unbedingt die technischen Unterschiede merken.
Für den Alltag reicht:
SSL-Zertifikat → verschlüsselte Verbindung → HTTPS → Schloss im Browser.
Was solltest du beim Hosting beachten?
Wenn du einen Hosting-Tarif vergleichst, würde ich beim Thema SSL auf drei Dinge achten.
Erstens: Ist ein SSL/TLS-Zertifikat kostenlos enthalten?
Zweitens: Wird Let’s Encrypt unterstützt?
Drittens: Wird das Zertifikat automatisch verlängert?
Der dritte Punkt ist besonders angenehm. Ein kostenloses Zertifikat ist zwar schön, aber noch besser ist ein kostenloses Zertifikat, um dessen Verlängerung du dich nicht kümmern musst.
Bei manchen Anbietern wird das Zertifikat direkt bei der Einrichtung einer Domain aktiviert. Bei anderen musst du einmal selbst in die Einstellungen gehen und SSL beziehungsweise Let’s Encrypt einschalten.
Das ist kein Nachteil – solange die Funktion einfach erreichbar ist und die anschließende Verlängerung automatisch erfolgt.
Let’s Encrypt gehört heute zum Hosting dazu
SSL beziehungsweise TLS ist keine Luxusfunktion mehr. Eine moderne Website sollte über HTTPS erreichbar sein. Let’s Encrypt macht das besonders einfach, weil die Zertifikate kostenlos angeboten und über das ACME-System automatisiert verwaltet werden können. (Let’s Encrypt)
Für einen Beginner ist vor allem wichtig, zu wissen, wie sein Hosting-Anbieter damit umgeht.
Im besten Fall passiert alles automatisch: Domain anlegen, Zertifikat wird eingerichtet, HTTPS ist aktiv und die Verlängerung läuft ebenfalls automatisch. Bei anderen Anbietern sind vielleicht ein oder zwei Klicks nötig, um Let’s Encrypt für die Domain einzuschalten.
Das ist kein Hexenwerk.
HTTPS sollte bei jeder Website aktiviert sein.
Achte darauf, dass SSL/TLS kostenlos im Hosting-Tarif enthalten ist.
Let’s Encrypt ist eine sehr praktische Möglichkeit für kostenlose Zertifikate.
Prüfe, ob dein Anbieter SSL automatisch aktiviert oder du es einmal selbst einschalten musst.
Das Zertifikat sollte automatisch verlängert werden.
Nach der Aktivierung sollte deine Website über https:// erreichbar sein.
Wenn der Browser weiterhin „Nicht sicher“ anzeigt, solltest du prüfen, ob wirklich alle Inhalte korrekt über HTTPS geladen werden.
Ein abgelaufenes Zertifikat kann Besucher abschrecken – deshalb ist eine automatische Verlängerung Gold wert.
Kurz gesagt: Du musst kein Technikprofi sein, um deine Website sicher über HTTPS zu betreiben. Ein gutes Hosting nimmt dir bei Let’s Encrypt den größten Teil der Arbeit ab.
Wenn du mehr über WEBHOSTING erfahren möchtest – dann lies hier weiter …